Նույնականացում և անվտանգություն
Մուտքագրել եմ տվյալներ կեղծ Binance էջում․ ինչ անել առաջինը՝ ըստ արտահոսածի
Բացել եք Binance-ի կեղծ էջ և գրել եք գաղտնաբառ, 2FA կոդ կամ 12/24 բառը։ Ինչպես որոշել, թե ինչ կարող էր ստանալ հարձակվողը, որ քայլն անել առաջինը առաջին 30 րոպեում, և ինչպես զեկուցել կեղծ էջի մասին։
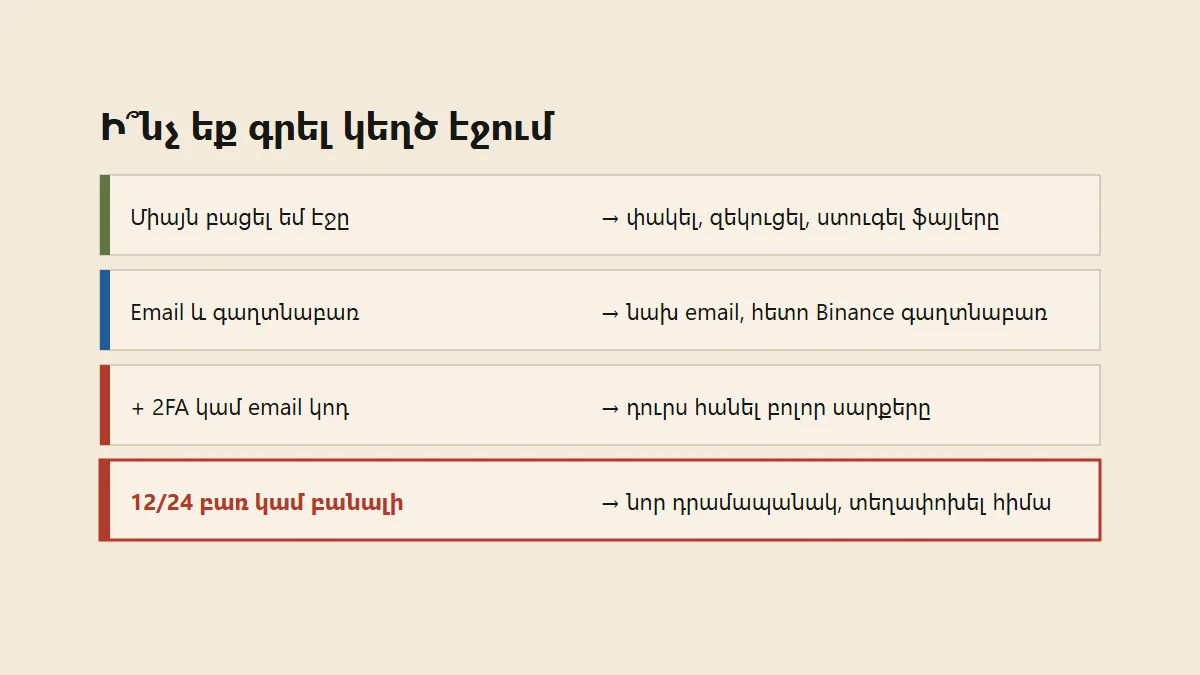
Սեղմել եք հղում, բացվել է Binance-ի նման էջ, և միայն հետո եք նկատել, որ հասցեն այլ է։ Առաջին հարցը «ինչքա՞ն վտանգավոր է» չէ, այլ ինչ եք մուտքագրել այդ էջում։ Դրանից է կախված, թե որ քայլն է առաջինը, և որ քայլերը կարող են սպասել։
Կարճ պատասխան․ փակեք էջը, մի վերադարձեք նույն հղումով, և մեկ այլ, վստահելի սարքից կամ պաշտոնական հավելվածից հերթով փակեք այն, ինչ կարող էր արտահոսել։ Եթե մուտքագրել եք 12/24 բառը կամ մասնավոր բանալին, մնացած ամեն ինչից առաջ տեղափոխեք ակտիվները նոր դրամապանակ։
Ինչպես համոզվել, որ էջը իսկապես կեղծ էր
Բացեք զննարկչի պատմությունը (History) և նայեք ճշգրիտ հասցեին, ոչ թե էջի տեսքին։ Կեղծ էջերը պատճենում են դիզայնը, բայց չեն կարող օգտագործել իրական դոմենը։ Տիպիկ նշաններ՝ տառի փոխարինում (binannce, blnance), լրացուցիչ բառ (binance-verify-…), այլ վերջավորություն կամ binance.com-ը հասցեի մեջտեղում՝ ոչ վերջում։ Ինչպես ստուգել հասցեն ամեն մուտքից առաջ, մանրամասն գրված է Binance-ում անվտանգ մուտքի ուղեցույցում։
Եթե հասցեն ճիշտ էր, իսկ ձեզ անհանգստացրել է միայն նամակի տեքստը, սա ֆիշինգային կայքի դեպք չէ։ Այդ դեպքում ստուգեք ուղարկողին anti-phishing code-ով։
Ինչ կարող էր ստանալ էջը՝ ըստ ձեր մուտքագրածի
| Ինչ եք արել էջում | Ինչ կարող է ունենալ հարձակվողը | Որքան շտապ է |
|---|---|---|
| Միայն բացել եք, ոչինչ չեք գրել | Ձեր IP-ն և զննարկչի տեսակը | Ցածր, եթե ֆայլ չեք ներբեռնել |
| Գրել եք email և գաղտնաբառ | Գաղտնաբառը և email-ը | Բարձր․ փոխեք նույն օրը |
| Գրել եք նաև 2FA, SMS կամ email-ի հաստատման կոդ | Կարող է արդեն մուտք գործած լինել ձեր անունից | Շատ բարձր․ րոպեներ |
| Ներբեռնել և բացել եք ֆայլ կամ «հավելված» | Սարքը կարող է վարակված լինել | Շատ բարձր․ օգտագործեք այլ սարք |
| Գրել եք 12/24 բառը կամ մասնավոր բանալին | Դրամապանակի լիարժեք վերահսկողություն | Ամենաբարձր․ տեղափոխեք ակտիվները հիմա |
Ինչու է երրորդ տողն ավելի վտանգավոր, քան թվում է․ ժամանակակից ֆիշինգային էջերից շատերը միջնորդ (proxy) են․ ձեր գրածը իրական ժամանակում փոխանցում են իսկական կայքին և ստանում են մուտքի session-ը։ Microsoft-ի Threat Intelligence-ը նկարագրել է այսպիսի AiTM արշավ, որը 2021-ի սեպտեմբերից փորձել է հարձակվել ավելի քան 10,000 կազմակերպության վրա, և գրում է, որ հարձակվողը մուտք է գործում «անկախ օգտատիրոջ մուտքի եղանակից» (Microsoft Security Blog, 2022-07-12)։ Այսինքն՝ 2FA կոդը միայն չի պաշտպանում, եթե այն ինքներդ եք գրել կեղծ էջում։ Նույն հոդվածը որպես պաշտպանություն նշում է FIDO2-ը. passkey-ն կապված է կոնկրետ դոմենի հետ և կեղծ հասցեում պարզապես չի աշխատում։
Առաջին 30 րոպեի հերթականությունը
Կատարեք հերթով և ոչ այն սարքից, որով բացել եք կեղծ էջը, եթե այնտեղ ինչ-որ բան եք ներբեռնել։
- Եթե տվել եք 12/24 բառ կամ բանալի՝ ստեղծեք նոր դրամապանակ նոր բառերով և տեղափոխեք ակտիվները։ Գաղտնաբառի փոփոխությունը այստեղ չի օգնում։ Թե ինչ է բացում յուրաքանչյուր բառացանկ և բանալի, տե՛ս seed phrase-ի, մասնավոր բանալու և վերականգնման կոդերի բացատրությունը։
- Email-ը՝ Binance-ից առաջ։ Եթե նույն գաղտնաբառն օգտագործում եք email-ում, նախ փոխեք այն, քանի որ email-ով կարելի է վերականգնել մյուս հաշիվները։ Email-ում նայեք նաև ավտոմատ վերահասցեավորման (forwarding) կանոնները։
- Binance-ի գաղտնաբառը։ Փոխեք այն պաշտոնական հավելվածից կամ ինքներդ հավաքած
binance.comհասցեից։ Դրանից հետո դուրսբերումը 24–48 ժամով կասեցվում է՝ սա Binance-ի հրապարակած կանոնն է (Binance FAQ), և այս իրավիճակում այն աշխատում է ձեր օգտին։ - Դուրս հանեք բոլոր սարքերը։ Security → Device Management-ում ջնջեք այն սարքերն ու session-ները, որոնք չեք ճանաչում։ Սա հատկապես կարևոր է, եթե կոդ եք գրել. նոր գաղտնաբառը չի փակում արդեն գողացված session-ը, եթե այն չհեռացնեք։
- Ստուգեք, թե արդեն ինչ է փոխվել․ API keys, withdrawal whitelist-ի հասցեներ, անհայտ անտի-ֆիշինգ կոդ, բաց պատվերներ, դուրսբերման պատմություն։ Ինչ որտեղ է, կա Binance-ի անվտանգության ստուգաթերթում։
- Եթե տեսնում եք գործողություն, որը դուք չեք արել, կամ այլևս չեք կարող մուտք գործել, պաշտոնական Security հոսքում օգտագործեք Disable Account-ը և գրեք Binance-ի աջակցությանը միայն հավելվածից կամ կայքից, որը ինքներդ եք բացել։
- Վերջում՝ 2FA-ն։ Եթե Authenticator-ի կոդ եք գրել, մեկ կոդը արդեն անվավեր է, բայց եթե գաղտնի բանալին (QR) չի արտահոսել, Authenticator-ը փոխելու կարիք չկա։ Եթե հնարավոր է, ավելացրեք passkey։
Ինչ չանել առաջին ժամին
- Մի մտեք նորից նույն հղումով՝ «ստուգելու համար»։
- Մի գրեք «աջակցությանը» այն համարով կամ չաթով, որը տրված էր կեղծ էջում կամ նամակում։
- Սոցցանցերում մի հրապարակեք ձեր email-ը, մնացորդը կամ հաշվի սքրինշոթը. դրանից հետո ձեզ կգտնեն «վերականգնման ծառայություններ»։
- Մի ջնջեք նամակը կամ հաղորդագրությունը. այն պետք կլինի որպես ապացույց։
Զեկուցեք կեղծ էջի մասին
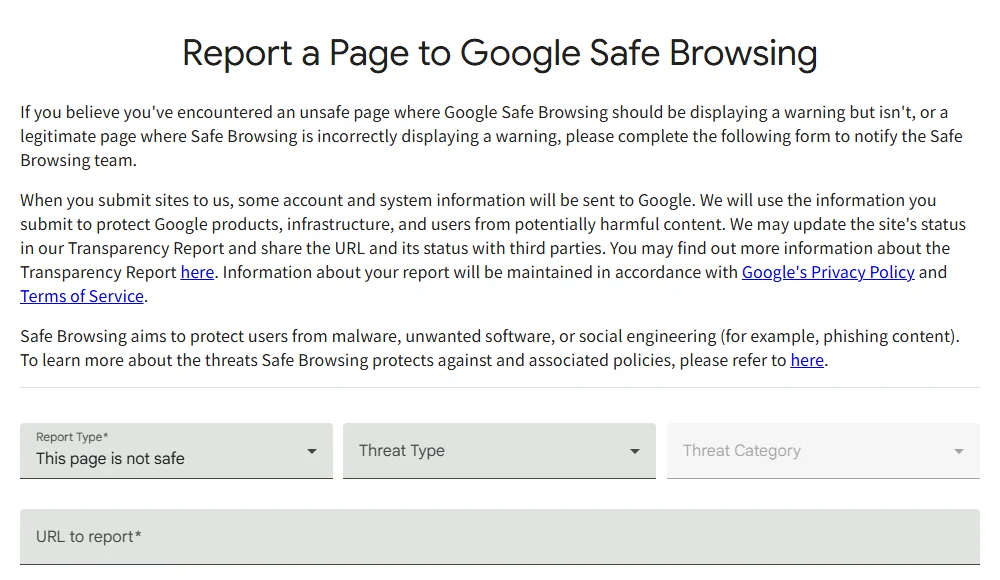
Զեկուցումը չի վերադարձնում ակտիվները, բայց օգնում է, որ զննարկիչները ավելի արագ սկսեն զգուշացնել մյուսներին։ Google Safe Browsing-ի ձևաթղթում ընտրեք «This page is not safe», տեղադրեք կեղծ էջի ամբողջական հասցեն և կարճ նշեք, որ այն ընդօրինակում է Binance-ի մուտքի էջը (safebrowsing.google.com)։
Նույն հասցեն և նամակը պահեք Binance-ի աջակցությանը դիմելու համար։ Եթե գումար է կորել, պահեք նաև TxID-ները և ժամերը։
Կարճ ամփոփում
Ինչ եք գրել, այն էլ փակեք․ բառեր՝ նոր դրամապանակ, կոդ՝ դուրս հանել սարքերը, գաղտնաբառ՝ նախ email, հետո Binance։ Եվ ամեն քայլ՝ միայն ինքներդ բացած պաշտոնական հասցեից։
Հոդվածը ստուգվել է 2026-10-20-ին։ Binance-ի Security բաժնի անվանումներն ու ժամկետները կարող են փոխվել. առաջնորդվեք ձեր հաշվում ցուցադրվող պահանջներով։