Նույնականացում և անվտանգություն
Binance անվտանգության ստուգաթերթ․ 2FA, anti-phishing և whitelist
Պաշտպանեք email-ը և 2FA-ն, կարգավորեք anti-phishing code-ը, ստուգեք սարքերը և սահմանափակեք դուրսբերումը վստահելի հասցեներով։
Binance հաշվի պաշտպանությունը մեկ կոճակ չէ։ Անվտանգ հաշիվը ստեղծվում է անկախ շերտերով՝ email, եզակի գաղտնաբառ, 2FA/passkey, սարքերի վերահսկում, anti-phishing code և դուրսբերման հասցեների սահմանափակում։ Այս ստուգաթերթը նախատեսված է թե՛ նոր հաշվի կարգավորման, թե՛ արդեն գործող հաշվի ամսական վերանայման համար։
1․ պաշտպանեք վերականգնման հիմքը
- Binance-ի և email-ի համար օգտագործեք տարբեր, եզակի գաղտնաբառեր,
- email-ում միացրեք առանձին 2FA և ստուգեք recovery հասցեն ու forwarding կանոնները,
- Binance-ում միացրեք Authenticator կամ passkey, ոչ միայն SMS,
- backup/setup key-ը պահեք հիմնական սարքից և գաղտնաբառից առանձին,
- ոչ մեկին մի փոխանցեք password, մեկանգամյա կոդ, QR, setup key, API secret կամ seed phrase։
Binance-ի անվտանգության հաստատման իրական էկրանը կարող է միաժամանակ պահանջել Authenticator և Email։ Դա չի նշանակում, որ կոդերը պետք է փոխանցել աջակցությանը. դրանք մուտքագրվում են միայն ձեր սկսած պաշտոնական գործողության մեջ։

Իրական Binance էկրան՝ առանց email հասցեի, վեցանիշ կոդի կամ այլ անձնական տվյալների։
Authenticator-ի մանրամասն քայլերը կան Binance 2FA ուղեցույցում։
2․ միացրեք anti-phishing code-ը
Anti-phishing code-ը ձեր ընտրած ճանաչելի արժեքն է, որը Binance-ը ներառում է իր իսկական email և SMS հաղորդագրություններում։ Այն օգնում է նկատել կեղծ հաղորդագրությունը, բայց չի փոխարինում ուղարկողի հասցեի, դոմենի և գործողության ստուգմանը։
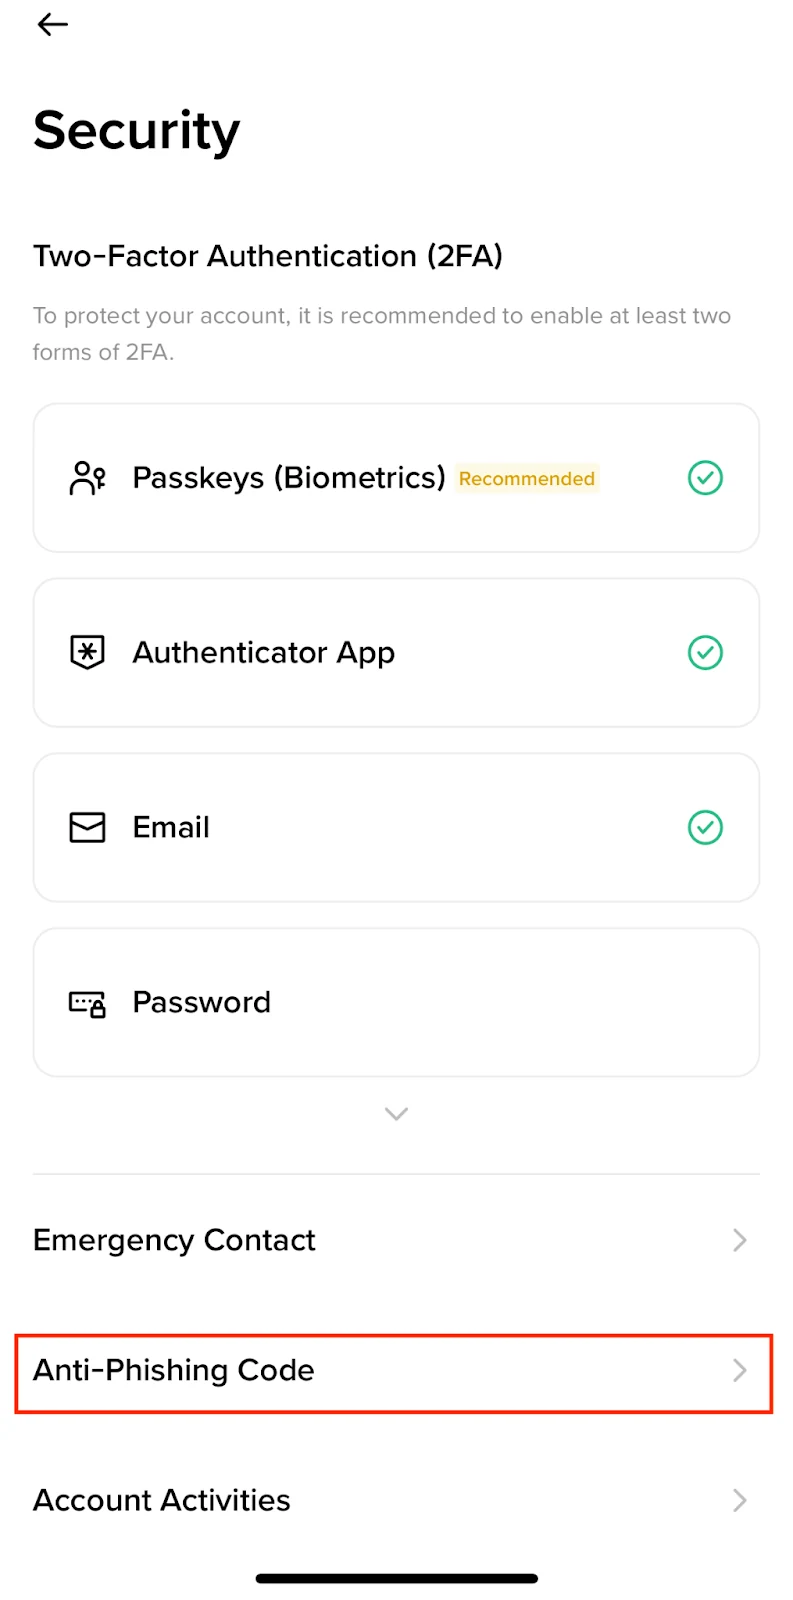
App-ում պաշտոնական ուղին է՝ Account/Profile → Account Info → Security → Anti-Phishing Code → Create։ Կայքում՝ Profile → Account → Security → Advanced Security → Anti-Phishing Code։ Բաժինների տեղը կարող է փոխվել ըստ տարբերակի։
Binance Support-ի պաշտոնական FAQ-ի իրական App սքրինշոթ, որը մենք ստուգել ենք 2026-08-25-ին։ Անձնական դաշտերը մթագնած են։
- Բացեք Anti-Phishing Code և ընտրեք Create։
- Ստեղծեք հիշվող, բայց ուրիշների համար դժվար կռահվող կոդ։ Մի օգտագործեք անուն, ծննդյան թիվ կամ գաղտնաբառի մասը։
- 2026-08-25-ին պաշտոնական Web ուղեցույցը նշում էր 6–8 նիշ և առնվազն երեք տեսակ՝ մեծատառ, փոքրատառ, թիվ, underscore։ Եթե ձեր App-ը այլ կանոն է ցույց տալիս, հետևեք հենց ընթացիկ էկրանին։
- Հաստատեք ձեր արդեն միացված 2FA-ով կամ passkey-ով։
- Հաջորդ օրինական Binance email/SMS-ում ստուգեք, որ ձեր կոդը երևում է և ճիշտ է։
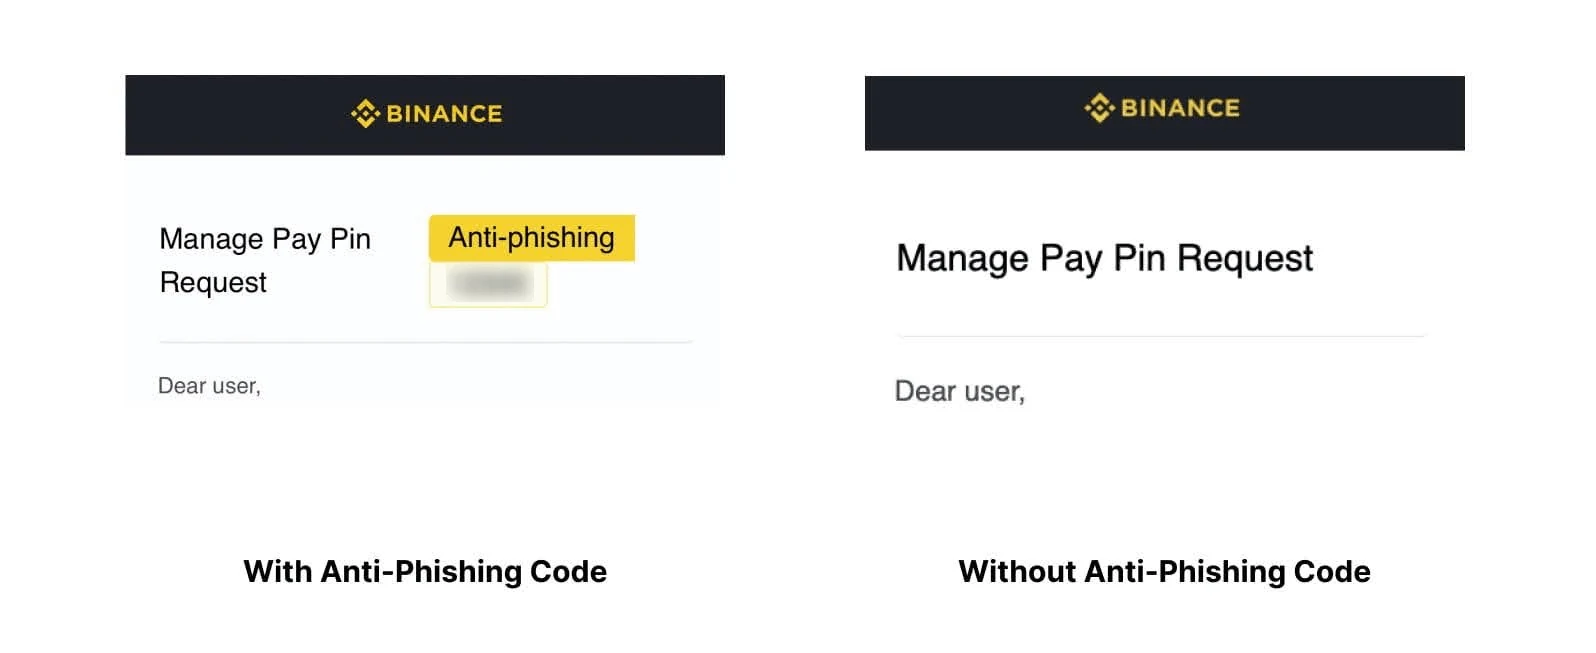
Կոդի բացակայությունը կամ սխալ արժեքը լուրջ ազդանշան է, բայց կոդի առկայությունը միայնակ չի ապացուցում, որ հաղորդագրության հղումը անվտանգ է։ Մի սեղմեք շտապեցնող հղումը. Binance-ը բացեք առանձին bookmark-ից կամ պաշտոնական հավելվածից։ Եթե կոդը կարող էր բացահայտվել, փոխեք այն Security բաժնում։
3․ վերանայեք Device and Activities-ը
- Security էջում բացեք Device and Activities, Device Management կամ նույն իմաստով ցուցադրվող բաժինը։
- Համեմատեք սարքի տեսակը, IP/մոտավոր վայրը և մուտքի ժամը ձեր իրական գործողությունների հետ։
- Հեռացրեք հին կամ անհայտ սարքերը։
- Եթե որևէ մուտք չեք ճանաչում, վստահելի սարքից փոխեք Binance-ի և email-ի գաղտնաբառերը, հետո վերանայեք 2FA/passkey մեթոդները։
- Ստուգեք բաց պատվերները, վերջին գործարքները, API keys-ը և դուրսբերման հասցեները։
Անծանոթ login-ի ամբողջ արձագանքման քայլերը ներկայացված են անվտանգ մուտքի ուղեցույցում։
4․ կարգավորեք withdrawal whitelist-ը
Whitelist-ը կամ Address Management-ը սահմանափակում է դուրսբերումը նախապես պահպանված հասցեներով։ Այն օգտակար է, եթե հաճախ փոխանցում եք նույն սեփական wallet-ին կամ նույն հարթակին։ Սակայն սխալ հասցեն whitelist-ում պահելը սխալը չի ուղղում, ուստի յուրաքանչյուր հասցե պետք է առանձին ստուգել։
- Բացեք Account → Security → Withdrawal Whitelist կամ Address Management։ Որոշ տարբերակներում այն հասանելի է նաև Withdraw էջի address book-ից։
- Սեղմեք Add Address, գրեք հասկանալի label և ընտրեք coin/network-ը հենց ստացող հարթակի տվյալներով։
- Տեղադրեք հասցեն, իսկ պահանջվող coin-ի դեպքում նաև Memo/Tag-ը։ Ստուգեք առաջին ու վերջին նիշերը և ցանցի համապատասխանությունը։
- Անցեք պահանջվող անվտանգության հաստատումը։ Եթե ձեր հաշիվը պահանջում է wallet ownership կամ Travel Rule ստուգում, հետևեք հենց ցուցադրվող պաշտոնական հոսքին։
- Միացրեք whitelist սահմանափակումը և հաստատեք, որ դուրսբերման էկրանում հնարավոր է ընտրել միայն ձեր պահպանած հասցեները։
- Առաջին իրական փոխանցումը կատարեք փոքր փորձնական գումարով և հաջողություն համարեք միայն ստացող wallet-ի փաստացի մուտքը։
Նոր հասցեի ակտիվացման սպասումը և լրացուցիչ ստուգումները կարող են տարբեր լինել։ Մենք ֆիքսված ժամկետ չենք գրում. կարդացեք ձեր հաշվի ընթացիկ նախազգուշացումը։ Դուրսբերման ամբողջական գործընթացը տեսեք արտաքին wallet ուղարկելու ուղեցույցում։
5․ մաքրեք API keys-ը և կապերը
Եթե API չեք օգտագործում, ակտիվ բանալի մի պահեք։ Օգտագործելու դեպքում տվեք միայն անհրաժեշտ թույլտվությունները, կիրառեք IP սահմանափակում, երբ հնարավոր է, և մի միացրեք withdrawal permission առանց հստակ անհրաժեշտության։ Հեռացրեք հին third-party կապերը և անծանոթ Account Connections-ը։ API key/secret-ը մի պահեք հրապարակային code repository-ում կամ չպաշտպանված spreadsheet-ում։
Եթե արդեն կասկածում եք հաշվի առևանգում
- Մի սեղմեք կասկածելի email/SMS հղումը և մի զանգահարեք հաղորդագրության համարին։
- Վստահելի սարքից ձեռքով բացեք Binance-ը և հեռացրեք անհայտ սարքերը կամ session-ները։
- Փոխեք email-ի և Binance-ի տարբեր գաղտնաբառերը։
- Վերականգնեք 2FA/passkey-ն, եթե գաղտնի բանալին կամ սարքը կարող էր հասանելի դառնալ ուրիշին։
- Վերանայեք API keys-ը, whitelist-ը, բաց պատվերները, withdrawal history-ն և հասցեները։
- Պահեք ժամանակը, TxID-ն և կասկածելի ուղարկողի տվյալները որպես ապացույց, բայց հրապարակային մի ուղարկեք balance, email, Cookie կամ ամբողջական հաշվի screenshot։
- Օգտագործեք միայն Binance-ի պաշտոնական live chat/support հոսքը։ Ոչ մի իրական աշխատակից չպետք է խնդրի seed phrase կամ ձեր գործող 2FA կոդը։
- Եթե հաստատել եք չճանաչված գործողություն կամ այլևս չեք վերահսկում հաշիվը, պաշտոնական Security/Support հոսքում օգտագործեք Disable Account արտակարգ տարբերակը։ Այն կասեցնում է առևտուրն ու դուրսբերումները, հեռացնում է API keys-ը և մաքրում է լիազորված սարքերը։ Մի կիրառեք այն սովորական կեղծ ահազանգի դեպքում. սա հաշիվը արագ սահմանափակելու քայլ է իրական կամ վերահսկողությունից դուրս միջադեպի ժամանակ։
Ամսական հինգ րոպեանոց ստուգում
Ամիսը մեկ բացեք Security էջը և ստուգեք՝ email recovery-ն, 2FA/passkey-ն, սարքերը, anti-phishing code-ը, API keys-ը և whitelist հասցեները դեռ համապատասխանում են ձեր իրական օգտագործմանը։ Կրկնեք այս վերանայումը նաև հեռախոս կորցնելուց, SIM փոխելուց, կասկածելի հղում բացելուց կամ email-ի արտահոսքի մասին իմանալուց հետո։
Պաշտոնական աղբյուրներ
- Binance Support — anti-phishing code-ի ստեղծում և փոփոխում
- Binance Academy — հաշվի պաշտպանության յոթ քայլ
Ուղեցույցը և պաշտոնական սքրինշոթները ստուգվել են 2026-08-25-ին։ Security բաժնի կառուցվածքը, պահանջվող հաստատումները և տարածաշրջանային սահմանափակումները կարող են փոխվել։ Վերջնական գործողությունից առաջ առաջնորդվեք ձեր հաշվում տվյալ պահին ցուցադրվող պահանջներով։